「食糧戦争」が始まった——軍事施設の冷凍庫ハッキング疑惑が暴く、IoT脆弱性が国防インフラを蝕む理由
「食糧戦争」が始まった——軍事施設の冷凍庫ハッキング疑惑が暴く、IoT脆弱性が国防インフラを蝕む理由
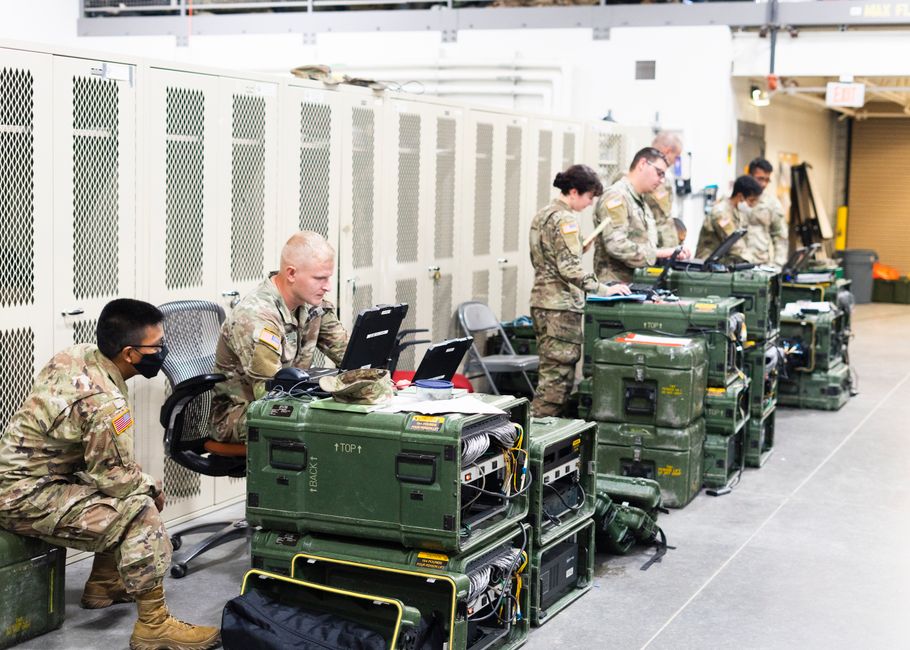
2026年8月26日~27日、アメリカの11州にまたがる軍事施設で同時多発的に報告された「売店の冷蔵・冷凍庫の故障」。一見すると単なる機器トラブルに思えるこの事象が、実は国防総省をも揺さぶるサイバーセキュリティ危機の入口だったとしたら?
国防総省は後に「冷蔵設備の不具合の可能性」と発表しましたが、その背景には、防御が手薄なIoT(モノのインターネット)デバイスが、いかに重大なインフラを脅かすかという根本的な問題が隠れています。今、スマート機器の普及が進む世界で、最も油断できない脅威が、私たちの身近なところに潜んでいるのです。
なぜ「冷凍庫」がセキュリティ上の盲点なのか
一般的なIT企業なら、サーバーやネットワーク機器への攻撃対策に投資を惜しみません。しかし軍事施設であっても、売店の冷蔵機器となると話は別です。これらのスマート冷凍庫は、温度管理、在庫追跡、遠隔診断といった機能をクラウド経由で提供するため、必然的にネットワークに接続されます。
ここに大きな矛盾が生じます。
- 接続性の必要性:運用効率化のため、冷凍庫は必ずネットワークに繋がっている
- セキュリティ軽視:家庭用の冷蔵庫メーカーは、国防レベルのセキュリティを想定していない
- 管理の甘さ:IT部門の監視対象外になりやすく、パッチ更新が後回しにされる傾向
軍事施設のような閉鎖環境でも、サプライヤーの保守スタッフが外部から遠隔接続する必要があります。その瞬間、攻撃の入口ができてしまうのです。
IoT機器の「静かなる侵蝕」——なぜハッキングは検知されなかったのか
今回の事象で最も不気味な点は、複数の施設で「同時期」に「同じ症状」の故障が報告されたこと。これは偶然ではなく、組織的な攻撃の特徴です。
IoT機器の脅威は、従来のサイバー攻撃とは異なります:
- 可視性の欠如:冷凍庫のように管理対象外のデバイスは、セキュリティ部門のレーダーに映らない
- 低速の攻撃:食糧破棄による兵站の混乱を狙うなら、急激な影響より「徐々なる機能低下」が有効
- 内部プロトコルの複雑性:メーカーの専用通信規格が使われていると、脆弱性の発見と対応が遅れる
仮に今回がハッキングだったとすれば、検知されなかった理由は簡単です。軍事施設のセキュリティ体制が「コンピュータ」と「ネットワーク」に特化し、冷蔵機器のような「周辺装置」への監視を想定していないからです。
スマート化の代償——テスラのリコール300万台に続く、IoT脆弱性の蔓延
この事象は、テスラが経験した「大規模リコール」と同じ根本構造を持っています。
スマート機器が増えるほど、以下の問題が指数関数的に深刻化します:
- 攻撃表面の拡大:オフィスビル内の照明、空調、セキュリティゲート、食堂の機器——すべてが潜在的な侵入ポイント
- サプライチェーンの複雑化:メーカー、ファームウェア提供者、クラウド企業と、複数の組織を経由することで責任が曖昧化
- ゼロデイ脆弱性の温床:マイナーなデバイスはセキュリティ研究者の注目度が低く、発見されない脆弱性が残存しやすい
防衛省や軍事機関が「スマート化」を推進する際、通常のセキュリティ監査では対応できません。なぜなら、冷蔵庫メーカーは国防レベルの脅威モデルで製品設計をしていないからです。
今後の対策——「IoTセキュリティ・フレームワーク」の確立が急務
この事象から学ぶべき教訓は明確です。軍事インフラを守るには、単なる「ファイアウォール追加」では不十分です。
必要な対策:
- デバイス認証の厳格化:すべてのIoT機器にデジタル署名を要求し、改ざん検知を可能に
- セグメンテーション:食堂システムと機密ネットワークの完全隔離
- 継続的監視:機器の異常な通信パターンを検知するAIベースの異常検知システム
- サプライヤー監査:メーカー側のセキュリティ成熟度を調査する国家基準の確立
実は、商用分野でも同じ課題を抱える企業は多数存在します。スマートファクトリー、スマートビルディング、スマートシティ——すべてのプロジェクトが、今回の「冷凍庫事件」と同じ脆弱性を内包しているのです。
結論:セキュリティ視点のデジタル化が21世紀の競争力
軍事施設の売店で起きたこの小さなインシデントは、実は巨大な警鐘です。
IoTが普及するほど、攻撃の選択肢は増えます。食糧供給を狙うなら、情報システムよりも、冷蔵機器を侵害する方が効果的かもしれません。金銭や情報よりも、「生存に必要な物資」を脅かすことは、より大きな混乱を生むのです。
今後の企業や組織が目指すべきは、「スマート化」ではなく「セキュアスマート化」です。接続性と堅牢性を両立させるには、設計段階からセキュリティを組み込む「セキュリティ・バイ・デザイン」の思想が不可欠。
テクノロジーの進化は止められませんが、その進化に伴うリスク管理を後付けするのではなく、先読みする組織だけが、次の時代を生き残るのです。
📌 この記事に関連するおすすめ
記事内容に興味を持った方におすすめのアイテムをご紹介します。
- ▶ IoT実践本
Amazon IoT書籍 - ▶ セキュリティ実践本
Amazon セキュリティ - ▶ セキュリティ対策本
Amazon セキュリティ
※ 当サイトはAmazonアソシエイト・プログラム参加サイトです

コメントを送信