「内部脅迫の追跡不可能神話」が崩壊する――エンジニアの身代金事件が示す、デジタル匿名性の終焉
「内部脅迫の追跡不可能神話」が崩壊する――エンジニアの身代金事件が示す、デジタル匿名性の終焉
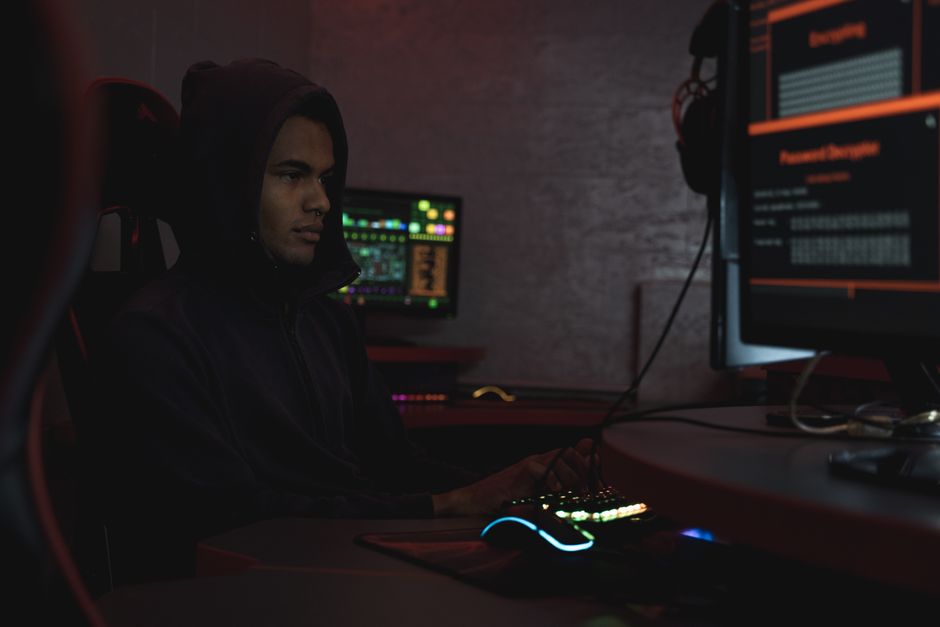
テクノロジー企業で働く内部者が、管理者アカウントをロックして約1億円の身代金を要求する事件が発生しました。この事件で特筆すべきは、犯人が「完全に匿名」だと信じていたにもかかわらず、監視カメラという「アナログな防衛手段」によって追跡されたという点です。デジタル時代だからこそ、私たちが見落としてきた物理的な監視の重要性が浮き彫りになりました。
「デジタルネイティブの盲点」――なぜエンジニアは自分が追跡されないと思ったのか
犯人のエンジニアが実行した手口は、一見すると極めて巧妙です。管理者権限を悪用してパスワードをリセット、他の社員をシステムから閉め出し、システムの復旧を条件に身代金を要求するという古典的な「ランサムウェア型恐喝」です。重要なのは、彼が「デジタル領域内」では完全に匿名だと信じていたということです。
しかし、この思考には致命的な落とし穴がありました。デジタルの痕跡を徹底的に隠蔽できたとしても、物理的世界では避けられない足跡が残るということです。企業のサーバールームやシステム管理室にアクセスする際、多くの組織では依然として監視カメラが稼働しています。彼はIPアドレスやシステムログは偽装できても、自分の顔や姿は隠せなかったのです。
「ハイブリッド監視」の時代へ――デジタルとフィジカルセキュリティの統合
この事件が示唆するのは、現代のサイバーセキュリティが単なる「ファイアウォール」や「暗号化」では不十分だということです。特に内部脅威に対抗するためには、デジタル監視と物理的監視の統合が不可欠になります。
- 多層防御戦略の重要性: システムレベルのアクセスログだけでなく、物理的なカメラ映像、入室記録、時間帯別のアクティビティ分析など、複数の層で監視する必要があります
- AI駆動の異常検知: 深夜のシステムアクセス、通常と異なる部署からのログイン、突発的な大量データへのアクセスなど、機械学習アルゴリズムが異常を自動検出できるようになりました
- 従業員行動分析(UBA:User Behavior Analytics): 個人の通常の行動パターンから逸脱した動きを検知する技術が、内部脅威を事前に防止します
大企業では既にこうしたハイブリッド監視体制を導入していますが、中堅企業や成長段階のスタートアップでは、多くがデジタルセキュリティにのみ投資を集中させており、物理的防衛が後回しになっているのが現状です。
「内部脅威」の経済学――なぜエンジニアは犯罪に走ったのか
興味深いのは、このエンジニアが組織内で「最も信頼される立場」にいたという点です。インフラエンジニアは組織の神経枢纽にアクセスできる権限を持つため、その信頼度は極めて高い。にもかかわらず、約1億円の身代金という行動に出たのはなぜでしょうか。
この背景には、IT業界における賃金格差や職業倫理の希薄化、あるいは権力を持つことによる倫理的腐敗といった要因が考えられます。「自分は企業を支配できる技術力を持っている」という優越感が、法的リスクを過小評価させたのかもしれません。実際には、デジタル領域での完全隠蔽が不可能であることが実証されたわけです。
「追跡技術の進化」が犯罪抑止力になる時代
デジタルフォレンジクス技術の向上により、匿名性に頼った犯行の成功率は劇的に低下しています。VPNやプロキシサーバー、Tor、仮想マシンといった匿名化ツールでさえ、十分に高度な捜査技術には対抗できなくなってきました。加えて、監視カメラ映像の自動分析AIや顔認証技術、さらには行動パターンマッチング技術などが組み合わさることで、「完全な逃げ場」は存在しなくなったのです。
企業側にとっても朗報です。内部脅迫やデータ流出のリスクに直面する組織は、高度な監視技術投資が単なる「コスト」ではなく、むしろ犯罪抑止による「保険」として機能することを理解すべきです。犯罪者が「絶対に逃げ切れない」と認識する環境を構築することが、最強のセキュリティ対策になるのです。
企業が今すぐ実装すべき「内部脅威対策」
- ゼロトラスト・セキュリティの導入: 管理者であっても、全てのアクションを疑わしいと見なし、多要素認証やログ記録を徹底
- 権限の分散化: 単一のエンジニアが全システムを支配できる状況を排除
- リアルタイムアラート体制: 異常なシステム操作を検知した瞬間に経営層に通知する仕組み
- 定期的な権限監査: 誰がどのレベルのアクセス権を持つのか、定期的に見直す
まとめ:デジタル時代の「もう一つの現実」
この事件は、テクノロジー企業がしばしば「デジタルにおいては完全隠蔽が可能」という誤った前提で動いていることを示しています。しかし現実は、デジタル空間とフィジカル空間は相互に関連しており、どちらか一方だけの監視では不十分なのです。
今後、企業のセキュリティ投資は、単なる「技術防衛」から「全方位監視体制」へとシフトしていくでしょう。同時に、従業員側にも新たな「プライバシーとセキュリティのバランス」という課題が生まれます。テクノロジーが進化すればするほど、その使用方法をめぐる倫理的・法的な議論はより複雑になっていくのです。
企業にとって、優秀なエンジニアの確保と内部脅威対策の両立は、これからの最大の経営課題になるに違いありません。
📌 この記事に関連するおすすめ
記事内容に興味を持った方におすすめのアイテムをご紹介します。
- ▶ DX関連書籍
Amazon DX書籍 - ▶ エンジニア向け書籍
Amazon エンジニア書 - ▶ セキュリティ実践本
Amazon セキュリティ
※ 当サイトはAmazonアソシエイト・プログラム参加サイトです

コメントを送信